
Die SAP Business Technology Platform bietet Unternehmen viele Möglichkeiten für Integrationen, Erweiterungen und neue Services. Damit die Plattform langfristig sicher, steuerbar und auditfähig bleibt, braucht es jedoch mehr als einzelne technische Maßnahmen. Unser Kundenbeispiel zeigt, wie aus einem BTP Assessment ein konkreter Security-Fahrplan und ein auditreifes BTP Security-Konzept entstehen können.
Ausgangssituation: BTP ohne Sicherheitsgrundlage
In unserem Kundenbeispiel ging es um ein Unternehmen aus der Branche Handel und Konsumgüter mit rund 6.000 Mitarbeitenden und einem Umsatz von etwa 1,5 Milliarden Euro. Die SAP BTP war bereits im Einsatz, allerdings ohne strukturierte Security-Basis, darin lag die zentrale Herausforderung.
Unser Assessment zeigte, dass in allen neun Sicherheitsbausteinen der BTP Lücken bestanden. Gleichzeitig fehlte ein lebendes Security-Konzept, das als verbindliche Baseline für bestehende und zukünftige Services dienen konnte. Auch Governance-Strukturen und ein BTP-Gremium waren nicht vorhanden.
Damit stand der Kunde vor einer typischen Situation: Die Plattform wurde genutzt, aber zentrale Fragen zu Sicherheit, Betrieb, Verantwortlichkeiten und Weiterentwicklung waren noch nicht ausreichend geklärt. Ohne ein solches Fundament besteht das Risiko, dass neue Services und Integrationen zwar technisch funktionieren, aber nicht sauber abgesichert, dokumentiert und gesteuert werden.
Schaffen Sie ein belastbares Sicherheitskonzept für Ihre SAP Business Technology Platform, das Zugriffe, Identitäten, Berechtigungen und technische Verbindungen sauber steuert – verständlich für IT, tragfähig für Security und nutzbar für Ihre Projekte.
Erkenntnisse aus dem BTP Assessment
Das BTP Assessment diente zunächst dazu, den Status quo strukturiert zu erfassen. Dabei ging es nicht nur um einzelne technische Schwachstellen, sondern um das Gesamtbild der BTP-Sicherheit. Welche Sicherheitsbausteine sind bereits abgedeckt? Wo bestehen Lücken? Welche Themen müssen priorisiert werden? Und welche organisatorischen Voraussetzungen fehlen noch?
Aus den Ergebnissen leiteten wir ein konkretes BTP- Security- Konzept ab. Unser Ziel bestand darin, die Assessment-Ergebnisse in eine belastbare Struktur zu überführen und daraus einen umsetzbaren Projektplan zu entwickeln .
Dieser Projektplan wurde entlang von drei Spuren aufgebaut: Strategie, Maßnahmen und Governance. Dadurch wurde sichtbar, dass BTP Security nicht nur ein technisches Thema ist. Neben Absicherungsmaßnahmen braucht es strategische Leitplanken, klare Zuständigkeiten und ein organisatorisches Modell, das auch im laufenden Betrieb funktioniert.
Aufbau des BTP Security-Konzepts
Das BTP Security-Konzept wurde als lebende Baseline für zukünftige Services, Integrationen und Erweiterungen aufgebaut. Es sollte also nicht nur den aktuellen Projektstand dokumentieren, sondern dauerhaft als Referenz für den sicheren Betrieb der SAP BTP dienen.

Inhaltlich umfasst ein solches Konzept mehrere zentrale Bereiche. Dazu gehören allgemeine Grundlagen wie System- und Zielarchitektur, vertragliche Rahmenbedingungen, Geltungsbereiche, Dienstleister und Verantwortlichkeiten. Ergänzend werden Themen wie Datenschutz, Identity and Access Management, Audit und Compliance, Anbindung und Netzwerk, Protokollierung, Backups und Disaster Recovery, Patchmanagement, Entwicklung sowie Schulungen berücksichtigt.
Auch die BTP Services selbst werden betrachtet. Dazu zählen allgemeine Anforderungen an Cloud Services, Lifecycle-Fragen, Testkataloge, Templates, Authentifizierung und Berechtigungen. Zusätzlich müssen je nach eingesetzten Services spezifische Anforderungen dokumentiert werden, etwa zu Auditierung, Datenschutz, Logging, Malware-Schutz oder zusätzlichen Sicherheitsstandards.
Daraus wird deutlich, dass ein BTP Security-Konzept nicht nur einzelne Schutzmaßnahmen beschreiben soll. Es schafft darüber hinaus einen vollständigen Rahmen für den sicheren, nachvollziehbaren und erweiterbaren Betrieb der Plattform.
Vom Assessment zum Security-Fahrplan
Aus dem Assessment wurde ein Security-Fahrplan abgeleitet, der die nächsten Schritte über mehrere Monate strukturiert.
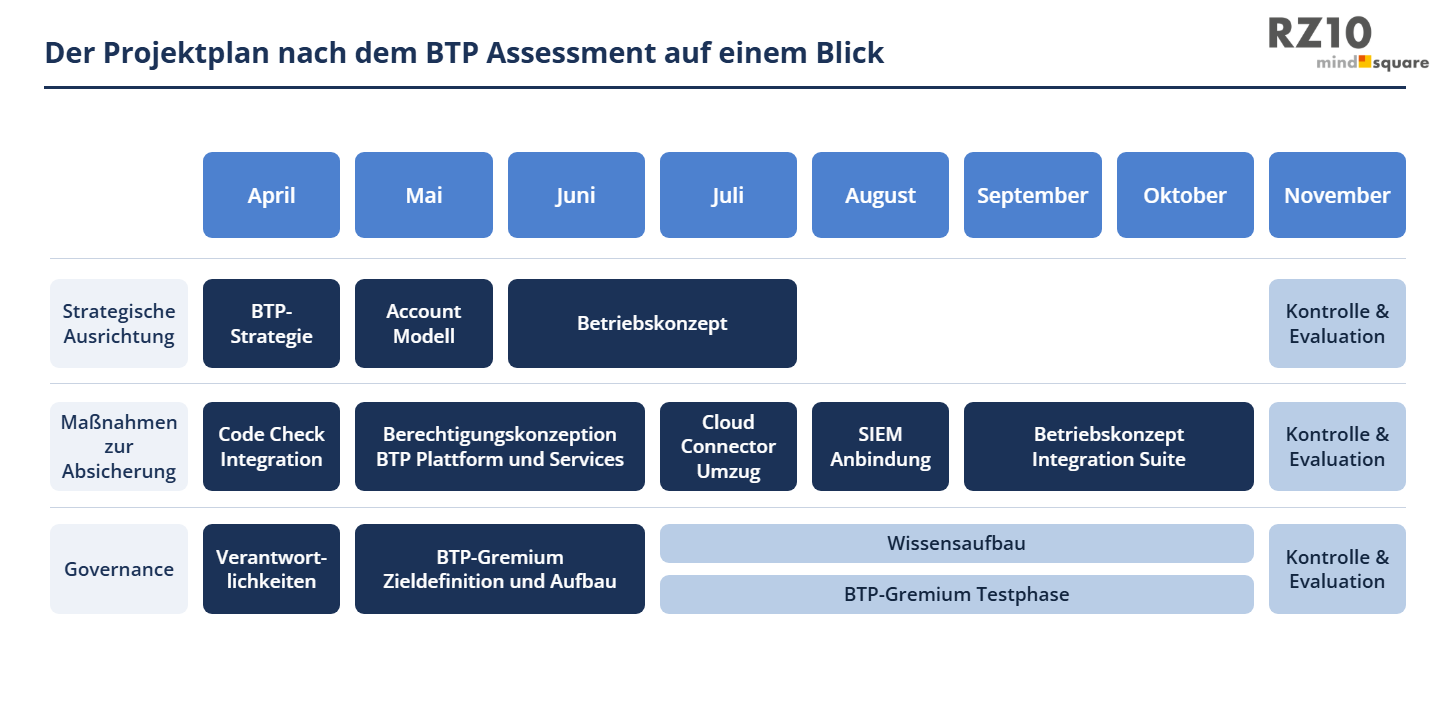
Projektplan nach einem BTP Assessment | Quelle: RZ10/mindsquare
Die strategische Ausrichtung bildete dabei den ersten Arbeitsstrang. Hier adressierten wir unter anderem…
- die BTP-Strategie
- das Account-Modell
- das Betriebskonzept.
Im Fokus standen dabei Ziele, Leitplanken, Prinzipien, Subaccount-Strukturen, Zuständigkeiten, Changes und SLAs.
Der zweite Arbeitsstrang umfasste konkrete Maßnahmen zur Absicherung. Dazu gehörten:
- ein Code Check für Integrationen,
- eine Berechtigungskonzeption für BTP Platform und Services,
- der Umzug des Cloud Connectors,
- die SIEM-Anbindung,
- sowie ein Betriebskonzept für die Integration Suite.
Ziel war es, Schwachstellen in Flows und Custom Code zu erkennen, Rollen nach dem Minimalprinzip zu definieren, technische User sauber aufzusetzen, Konnektivität abzusichern und Logging zentral nutzbar zu machen.
Der dritte Arbeitsstrang betraf Governance und Enablement. Hier ging es darum,
- Verantwortlichkeiten zu klären,
- Eigentümer und Betriebsverantwortliche festzulegen
- ein BTP-Gremium aufzubauen.
Ergänzend haben wir eine Wissensaufbau und eine Testphase eingeplant, um die Alltagstauglichkeit der neuen Strukturen zu prüfen.
Ergebnisse für Governance, Betrieb und Compliance
Das Ergebnis war ein auditreifes BTP Security-Konzept als lebende Baseline. Damit hatte der Kunde neben einer Dokumentation des aktuellen Stands zusätzlich eine skalierbare Grundlage für neue Services und Projekte.
Für die Governance wurden klare Verantwortlichkeiten geschaffen und ein BTP-Gremium aufgebaut. Dadurch können Entscheidungen zur Plattform künftig strukturierter getroffen werden. Neue Services, Integrationen und Erweiterungen lassen sich nicht mehr isoliert betrachten, sondern werden in einen gemeinsamen Sicherheits- und Betriebsrahmen eingeordnet.
Auch für den Betrieb entstand mehr Klarheit. Zuständigkeiten, SLAs, Changes, Rollen, Logging, Konnektivität und Serviceanforderungen wurden greifbarer und planbarer. Damit wird die Plattform nicht nur sicherer, sondern auch besser steuerbar.
Für Compliance und Auditierbarkeit ist vor allem die lebende Baseline entscheidend. Sie zeigt nachvollziehbar, welche Anforderungen gelten, welche Maßnahmen umgesetzt wurden und wie zukünftige Erweiterungen abgesichert werden sollen. Das reduziert Sicherheitsrisiken und verbessert gleichzeitig die Compliance-Fähigkeit.
Fazit
Unser Kundenbeispiel zeigt, warum ein BTP Assessment mehr sein sollte als eine reine Bestandsaufnahme. Der eigentliche Wert entsteht, wenn die Erkenntnisse in ein konkretes Security-Konzept, einen Projektplan und klare Governance-Strukturen überführt werden.
Für Unternehmen, die ihre SAP BTP bereits nutzen, aber noch keine strukturierte Security-Basis etabliert haben, ist dieser Ansatz besonders relevant. Er schafft Transparenz über bestehende Lücken, priorisiert die nächsten Schritte und bildet eine auditfähige Grundlage für sicheren Betrieb, Compliance und zukünftiges Wachstum auf der SAP BTP.