
Am 13.10.2026 hat SAP im Rahmen des Security Patchday neue Security Notes und GitHub Security Advisories veröffentlicht. Vier Schwachstellen haben einen CVSS-Score über 9.0, eine weitere liegt bei 8.8. Diese fünf betrachten wir hier. Zusätzlich greifen wir zwei Kernel-Hinweise auf, weil sie Kernel und Web Dispatcher betreffen.
Auf der Support-Seite von SAP findet man die Security Patch Day Details für Oktober 2026.
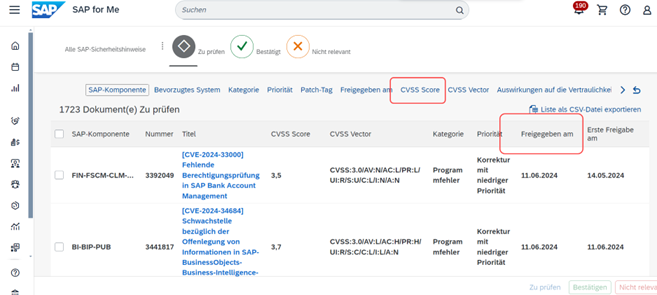
Hier ist ein anderer einfacher Weg zu den aktuellen Security Notes vom Patchday:
- https://me.sap.com/securitynotes aufrufen (S-User erforderlich)
- Optional: den CVSS-Score auf 8 bis 10 einstellen, je nach Schutzbedarf
- Spalte „Freigegeben am“ finden und dort alle Einträge seit dem letzten Patchday studieren. Die Filterung auf den aktuellen Monat lässt leider Updates aus, die zwischen den Patchdays veröffentlicht worden sind.
Hot News (CVSS über 9.0)
SAP Cloud SDK for Python: OAuth2-SSRF (CVE-2026-89111, CVSS 10.0)
In Multi-Tenant-Anwendungen auf der SAP BTP kann ein Angreifer, der den Parameter tenant_subdomain kontrolliert, OAuth2-Token-Anfragen auf einen eigenen Server umleiten. Dabei werden Client-Credentials offengelegt. Für den Angriff ist keine Anmeldung nötig.
- Betroffen:
sap-cloud-sdkvor Version 0.45.2 - Quelle: GitHub Security Advisory GHSA-4mv3-jxxm-9cx2 (eine SAP Note ist im CVE-Datensatz nicht genannt)
- Maßnahme: SDK in allen Multi-Tenant-Apps auf 0.45.2 oder höher aktualisieren. Ergänzend empfehlen wir, die OAuth2-Client-Credentials zu rotieren.
- Priorität: besonders relevant, wenn Sie Multi-Tenant-Anwendungen mit dem Python-SDK betreiben.
Details hier: https://cve.report/CVE-2026-89111
SAP NetWeaver Visual Composer: Fehlende Zugriffskontrolle (CVE-2026-89110, CVSS 9.9)
Einzelne Funktionen im Portal prüfen Berechtigungen nicht. Ein Benutzer mit niedrigen Rechten kann interne Operationen auf einem vorkonfigurierten Remote-System auslösen. Die Auswirkung hängt von der Konfiguration der Remote-Verbindung ab.
- Betroffen: VC70RUNTIME 7.50
- Note: 3797111
- Maßnahme: Korrektur aus der Note einspielen. Ergänzend sollten Sie die konfigurierten Remote-Verbindungen prüfen.
- Priorität: relevant, wenn der Visual Composer im Einsatz ist und Remote-Verbindungen eingerichtet sind.
SAP S/4HANA: Code Injection in „Manage Substitution/Validation Rules“ (CVE-2026-89107, CVSS 9.9)
Die Rule-Definition validiert Eingaben nicht ausreichend. Ein authentifizierter Angreifer mit bestimmten fachlichen Berechtigungen kann präparierte Eingaben einschleusen, die als ABAP-Code interpretiert werden (CVSS-Vektor: Privileges Required Low).
- Betroffen: S4CORE 105, 106, 107, 108 und 109
- Note: 3805589
- Maßnahme: Korrekturanweisungen bzw. Support Packages aus der Note. Ergänzend sollten die Berechtigungen zur Pflege von Substitutions- und Validierungsregeln eng gefasst werden. Das ersetzt den Patch nicht.
Details hier: https://www.cve.report/CVE-2026-89107
SAP Manufacturing Integration and Intelligence: Fehlende Berechtigungsprüfung (CVE-2026-89108, CVSS 9.1)
Ein MII-Administrator kann mit einer präparierten Anfrage auf dem zugrunde liegenden Java-Server einen Account mit erweiterten Rechten anlegen und so Kontrolle über das System erlangen. Die Schwachstelle setzt Administratorrechte voraus (Privileges Required High).
- Betroffen: Configuration Service, XMII 15.4 und 15.5
- Note: 3798788
- Maßnahme: Korrektur aus der Note einspielen. Der Kreis der MII-Administratoren sollte klein bleiben.
Details hier: https://www.cve.report/CVE-2026-89108
Weitere Hinweise mit CVSS 8.0 oder höher
SAP Commerce Cloud, SQL Injection (CVE-2026-89113, CVSS 8.8): Betroffen ist COM_CLOUD 2211-JDK21.
Weitere relevante Hinweise (Kernel und Web Dispatcher)
Diese beiden liegen unter CVSS 8.0, wir führen sie wegen ihrer Bedeutung für Kernel und Web Dispatcher auf:
- SAP NetWeaver und Web Dispatcher, Internet Communication Manager (CVE-2026-58249, CVSS 7.5): Memory Corruption. Ein Angreifer ohne Anmeldung kann mit präparierten Anfragen Prozesse zum Absturz bringen (Denial of Service). Internet-exponierte Web Dispatcher zuerst patchen.
- SAP ABAP Platform, KERNEL 7.93 und 9.16 (CVE-2026-89120, CVSS 7.1): Fehlende Berechtigungsprüfung. Laut Securityonline führt eine API-Änderung zu einer Regression, die eine bereits behobene Schwäche wieder öffnet. Diese Aussage ist nur durch eine Quelle gedeckt.
Updates zu bestehenden Notes
- 3629325 (März 2026), SSRF in SAP NetWeaver AS for ABAP, CVSS 6.4
- 3779985 (September 2025), XSS in NetWeaver ABAP Platform (S4CRM, S4CEXT, BBPCRM), CVSS 6.1
Weitere Themen
Im mittleren Bereich fallen vor allem Cross-Site-Scripting-Lücken auf: Enterprise Portal, SAPUI5, SAP GUI for HTML und Manufacturing Integration and Intelligence. Dazu kommen zwei Hinweise im Enterprise Portal (Open Redirect, Information Disclosure) und eine Command Injection in der Application-Wizard-Extension (yeoman-ui) für VS Code.
Was SAP-Verantwortliche jetzt tun sollten
- Betroffenheit prüfen: Produkte, Komponenten und Versionen mit Ihrer Landschaft abgleichen, auch eigene Anwendungen auf BTP mit dem Cloud SDK.
- Priorisieren: Neben dem CVSS-Score zählen Erreichbarkeit (Internet, Web Dispatcher, BTP), Angriffsvoraussetzungen und die Bedeutung des Systems.
- Korrekturen einspielen: Voraussetzungen und Korrekturanweisungen stehen in den jeweiligen Notes.
- Ergänzend absichern: Berechtigungen, Remote-Verbindungen und Zugangsdaten prüfen. Diese Maßnahmen ersetzen keinen Patch.
Demnächst…
21.10.2026 | Webinar: „Entra ID als Identity Management für SAP: Was geht und was nicht?“
Das Wartungsende von SAP Identity Management und die zunehmende Cloud-Transformation stellen Unternehmen vor neue Herausforderungen im Identity Management. Wir zeigen, welche Rolle Microsoft Entra ID als mögliche Nachfolgelösung spielen kann, welche Möglichkeiten und Grenzen bestehen und wie Unternehmen den Wechsel erfolgreich gestalten. Anhand konkreter Kundenbeispiele erhalten Sie praxisnahe Einblicke und erfahren, welche nächsten Schritte sinnvoll sind.
Mehr Informationen und Anmeldung
24.11.2026 | Expertenforum in Heidelberg: „Sichere SAP Cloud: BTP Security und Identity & Access Management als Fundament“
Erste BTP-Services laufen produktiv, doch Berechtigungen, Konfiguration und Benutzerverwaltung sind noch nicht mitgewachsen? Dieses Event zeigt Ihnen das Fundament einer sicheren SAP Cloud: ein tragfähiges BTP-Security-Konzept und ein Identity & Access Management, das On-Premise und Cloud gemeinsam bedient. In den Masterclasses prüfen Sie Ihre eigene BTP im Mini-Assessment und zeichnen Ihre künftige IAM-Landschaft – Sie gehen mit konkreten nächsten Schritten nach Hause.
Mehr Informationen und Anmeldung