
Agentic AI macht KI-Agenten zu eigenständigen Akteuren in SAP. Sie treffen Entscheidungen, führen Prozesse aus und greifen auf Unternehmensdaten zu. Damit werden sichere Berechtigungskonzepte, Governance und Compliance wichtiger denn je.
Agentic AI verändert die Sicherheitsanforderungen in SAP
Mit der Weiterentwicklung von SAP Joule zur Agentic Platform hat sich die Rolle künstlicher Intelligenz im SAP-Umfeld grundlegend verändert. Während KI-Assistenten bislang hauptsächlich Informationen bereitstellten oder Anwender unterstützten, können moderne KI-Agenten heute eigenständig Entscheidungen treffen und Geschäftsprozesse ausführen. Sie lösen beispielsweise Bestellungen aus, genehmigen Freigaben oder stoßen Finanzprozesse an – ohne dass jeder einzelne Schritt manuell bestätigt werden muss.
Wir helfen SAP Kunden, ein neues Berechtigungskonzept einzuführen, dass den Prüfer zufriedenstellt und im Betrieb reibungslos funktioniert.
Seit der allgemeinen Verfügbarkeit von Joule Studio können Unternehmen zudem eigene KI-Agenten entwickeln und an ihre Geschäftsprozesse anpassen. Damit verschiebt sich auch der Fokus der IT-Sicherheit. Die zentrale Frage lautet nicht mehr, ob die Plattform selbst sicher ist, sondern ob die Entscheidungen und Aktionen der Agenten ausreichend kontrolliert und regelkonform erfolgen.
Vom Schutz von Systemen zum Schutz von Entscheidungen
Klassische Automatisierungslösungen wie Robotic Process Automation (RPA) arbeiten nach festen Regeln. KI-Agenten hingegen analysieren ihren Kontext, bewerten Informationen und treffen eigenständig Entscheidungen. Dadurch entstehen flexiblere Prozesse – gleichzeitig aber auch neue Risiken.
Typische Beispiele sind:
- eigenständige Freigaben von Bestellungen oder Rechnungen
- Änderungen an Stammdaten oder Systemkonfigurationen
- Zugriff auf sensible Unternehmensdaten
- Nutzung mehrerer SAP- und Drittsysteme innerhalb eines Workflows
Hinzu kommen neue Bedrohungen wie Prompt Injection. Dabei werden einem Agenten manipulierte Eingaben oder Kontextinformationen bereitgestellt, sodass dieser unerwünschte Aktionen ausführt oder vertrauliche Informationen preisgibt. Unternehmen müssen daher nicht nur ihre Systeme absichern, sondern auch die Entscheidungen ihrer KI-Agenten.
Das Defense-in-Depth-Modell von SAP
Um die neuen Sicherheitsrisiken von Agentic AI zu beherrschen, setzt SAP auf ein mehrschichtiges Defense-in-Depth-Modell. Dabei schützt jede Ebene einen anderen Teil der Agentenarchitektur – von Governance und Daten bis hin zur Agentenausführung und Orchestrierung. Erst das Zusammenspiel dieser Schutzmechanismen ermöglicht einen sicheren Einsatz autonomer KI-Agenten.
- Governance & Compliance: Richtlinien, Rollen und regulatorische Vorgaben definieren den Handlungsspielraum eines Agenten.
- Model Inference: Schutz der KI-Modelle vor Manipulationen oder schädlichen Eingaben.
- Data & Context: Kontrolle darüber, welche Daten und Informationen ein Agent nutzen darf.
- Agent Runtime: Überwachung der Agentenausführung durch Logging und Laufzeitkontrollen.
- Orchestration: Absicherung der Zusammenarbeit zwischen Agenten sowie der Kommunikation mit SAP- und Drittsystemen.
Least Privilege gilt auch für KI-Agenten
Das etablierte Sicherheitsprinzip Least Privilege muss künftig konsequent auf KI-Agenten übertragen werden. Agenten sollten ausschließlich die Berechtigungen erhalten, die sie für eine konkrete Aufgabe benötigen. Für Unternehmen bedeutet das, bestehende IAM- und SAP-GRC-Konzepte um die Identitäten und Berechtigungen autonomer Agenten zu erweitern.
Dabei stellen sich unter anderem folgende Fragen:
- Wer darf Agenten erstellen?
- Wer genehmigt deren Berechtigungen?
- Auf welche SAP-Transaktionen und Tools dürfen sie zugreifen?
- Wann werden Berechtigungen automatisch wieder entzogen?
Besonders relevant werden dabei Zero Standing Privileges, kurzlebige Berechtigungen sowie klar definierte Tool-Freigaben. Identity- und Access-Management-Systeme sowie SAP-GRC-Lösungen übernehmen künftig nicht nur die Verwaltung menschlicher Benutzer, sondern auch die Steuerung autonomer Agenten.
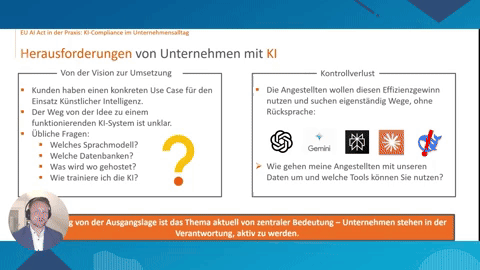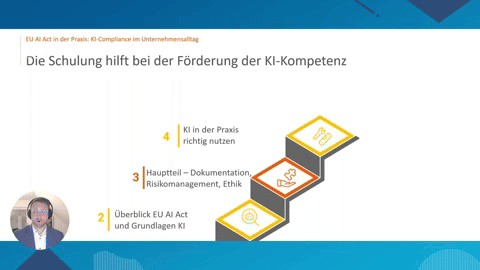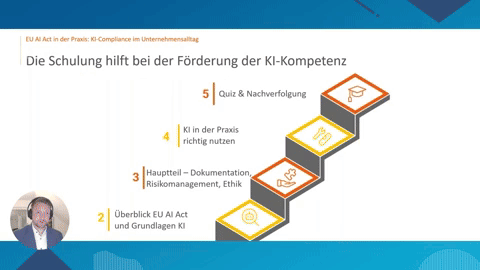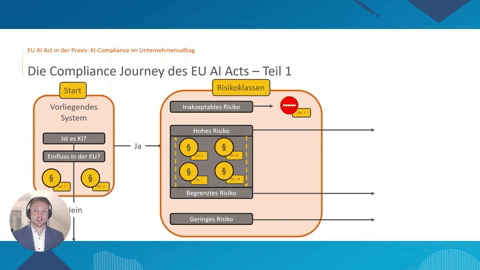
In unserem Webinar geben wir einen praxisnahen Überblick über die wichtigsten Regelungen, zeigen, welche Pflichten auf Anbieter und Betreiber zukommen, und erläutern, wie Sie sich auch ohne juristische Vorkenntnisse bereits heute gut aufstellen können.
Human-in-the-Loop bleibt unverzichtbar
Nicht jede Entscheidung sollte vollständig automatisiert erfolgen. Bei kritischen Prozessen empfiehlt sich weiterhin der sogenannte Human-in-the-Loop-Ansatz. Das heißt: Der KI-Agent bereitet Entscheidungen vor, die endgültige Freigabe erfolgt jedoch durch einen verantwortlichen Mitarbeiter.
Dies betrifft beispielsweise:
- Zahlungsfreigaben
- Bestellungen mit hohem Einkaufswert
- Änderungen an Berechtigungen
- sicherheitskritische Systemanpassungen
Ebenso wichtig sind vollständige Audit Trails sowie die Möglichkeit, Berechtigungen eines Agenten jederzeit kurzfristig zu entziehen oder ihn vollständig zu deaktivieren.
Governance ist keine reine IT-Aufgabe
Ein häufiger Fehler besteht darin, Agentic AI ausschließlich als IT-Projekt zu betrachten. Tatsächlich müssen Fachbereiche, IT, Informationssicherheit, Datenschutz, Compliance und Revision gemeinsam Governance-Regeln definieren.
Ebenso wichtig ist es, sogenannten Outcome Drift zu vermeiden. Dabei verändert sich das Verhalten oder Ziel eines Agenten schrittweise, ohne dass Sicherheitsrichtlinien entsprechend angepasst werden. Unternehmen sollten deshalb frühzeitig festlegen, welche Aufgaben ein Agent übernehmen darf, welche Grenzen gelten und wie seine Aktivitäten kontinuierlich überwacht werden.
Regulatorische Anforderungen nehmen zu
Neben technischen Sicherheitsmaßnahmen gewinnen regulatorische Vorgaben an Bedeutung. Mit dem EU AI Act entstehen verbindliche Anforderungen für Hochrisiko-KI-Anwendungen. Verstöße können mit Bußgeldern von bis zu 35 Millionen Euro oder sieben Prozent des weltweiten Jahresumsatzes geahndet werden.
Ergänzend bietet die ISO/IEC 42001 einen internationalen Rahmen, um Governance, Risikomanagement und Compliance für KI-Anwendungen strukturiert aufzubauen. Für SAP-Unternehmen bedeutet das, Agentic AI frühzeitig in bestehende Governance- und Berechtigungskonzepte zu integrieren.
Fazit
Agentic AI verschiebt die Sicherheitsfrage in SAP von der Plattform zur Entscheidung: Nicht mehr das System allein steht im Fokus, sondern das Handeln autonomer Agenten. Wer diese Verschiebung ernst nimmt, behandelt KI-Agenten wie eigenständige Identitäten mit klar begrenzten Rechten, nachvollziehbaren Aktionen und menschlicher Kontrolle an den kritischen Stellen.
Der Aufwand dafür ist überschaubar, wenn Unternehmen auf Bewährtem aufbauen, statt neben ihren IAM- und GRC-Strukturen ein zweites System für Agenten zu errichten. Entscheidend ist der richtige Zeitpunkt: Wer Governance und Berechtigungen erst nachrüstet, wenn Agenten bereits produktiv Prozesse steuern, arbeitet gegen die eigene Automatisierung. Wer sie von Beginn an mitdenkt, schafft die Grundlage, um Agentic AI nicht nur sicher und regulatorisch konform, sondern auch mit Vertrauen einzusetzen.