
Mit dem Cyber Resilience Act gilt seit Mitte September eine neue 24-Stunden-Meldepflicht für ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle. Hersteller digitaler Produkte müssen schneller reagieren, sauber dokumentieren und klare Meldeprozesse etablieren. Wer nicht vorbereitet ist, riskiert Compliance-Probleme.
Was sich ab sofort ändert
Seit dem 11. September 2026 greifen die ersten operativen Meldepflichten des europäischen Cyber Resilience Act, kurz CRA. Hersteller von Produkten mit digitalen Elementen müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle nun deutlich schneller melden als bisher. Entscheidend ist vor allem die neue 24-Stunden-Frist: Wer betroffen ist, muss innerhalb eines Tages eine Erstmeldung über die europäische Meldeplattform abgeben.
Unsere Compliance Gap-Analyse zeigt, wo Anforderungen bereits erfüllt sind – und wo konkrete Lücken Risiko und Aufwand treiben. Ergebnis: klare Prioritäten, belastbare Maßnahmen und ein pragmatischer Umsetzungsplan.
Was der Cyber Resilience Act regelt
Der Cyber Resilience Act ist eine EU-Verordnung, die verbindliche Cybersicherheitsanforderungen für digitale Produkte schafft. Dazu gehören etwa Software, vernetzte Geräte, IoT-Produkte, bestimmte Hardware und andere Produkte mit digitalen Funktionen. Ziel ist es, Cybersicherheit nicht erst nachträglich zu verbessern, sondern bereits bei Entwicklung, Bereitstellung und Wartung mitzudenken. Der CRA verankert damit den Grundsatz Security by Design stärker im europäischen Markt.
Hersteller stehen stärker in der Verantwortung
Für Hersteller bedeutet das: Sie müssen ihre Produkte über den gesamten vorgesehenen Supportzeitraum hinweg sicher halten. Dazu gehören unter anderem Schwachstellenmanagement, Sicherheitsupdates, klare Informationen für Kunden und definierte Prozesse für den Umgang mit Sicherheitsvorfällen. Der CRA betrifft aber nicht nur Hersteller direkt. Auch Händler, Importeure, Integratoren, Beschaffer und Betreiber werden genauer hinschauen müssen, ob eingesetzte Produkte die neuen Anforderungen erfüllen.
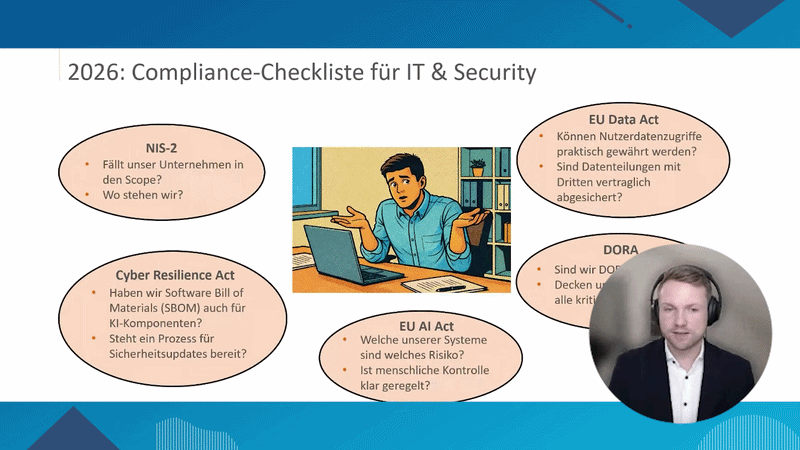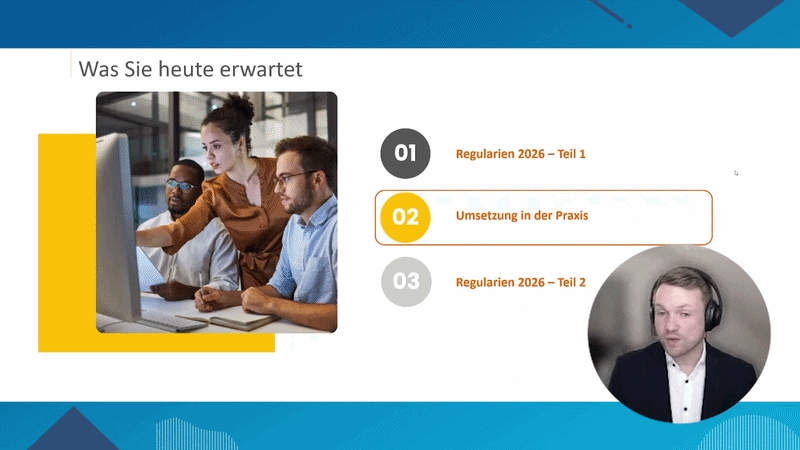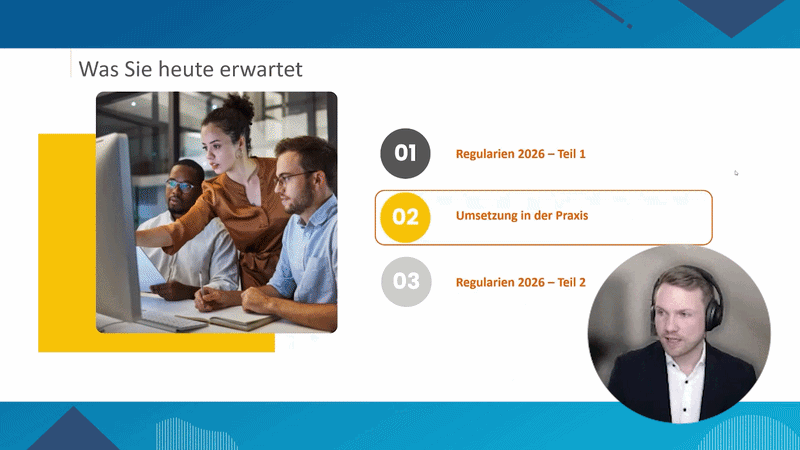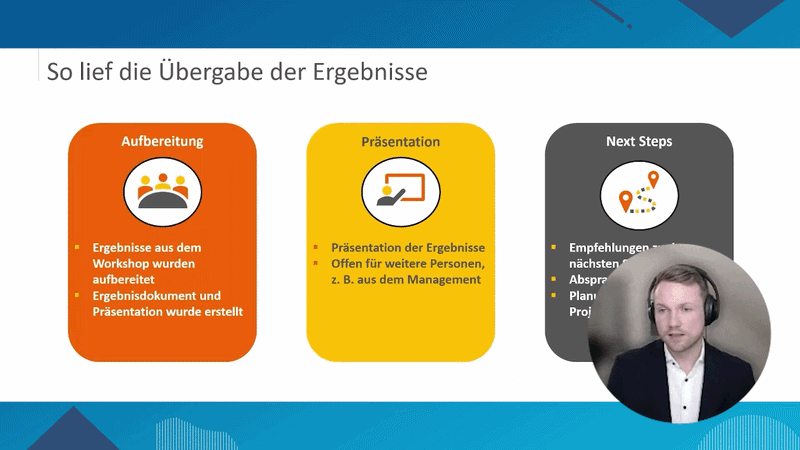
Das Webinar gibt Ihnen einen umfassenden Überblick über die wichtigsten Compliance-Themen für 2026, die Sie in Ihrem Unternehmen im Blick haben sollten. Dazu gehören Regelungen wie CRA, NIS-2, EU AI Act und DORA. Erfahren Sie, wie Sie sich optimal auf kommende Compliance-Einflüsse einstellen können und welche Fallstricke Sie vermeiden sollten, um rechtzeitig zu reagieren.
Die neue 24-Stunden-Frist
Besonders wichtig ist nun der Start der Meldepflichten. Hersteller müssen aktiv ausgenutzte Schwachstellen sowie schwerwiegende Sicherheitsvorfälle innerhalb von 24 Stunden melden. Diese erste Meldung erfolgt über eine zentrale europäische Plattform. In Deutschland ist das Bundesamt für Sicherheit in der Informationstechnik, kurz BSI, eingebunden. Auf europäischer Ebene spielt die ENISA, die EU-Agentur für Cybersicherheit, eine zentrale Rolle.
Weitere Angaben folgen nach 72 Stunden
Mit der Erstmeldung ist es allerdings nicht getan. Innerhalb von 72 Stunden müssen weitere Informationen nachgereicht werden. Dazu zählen technische Details, Angaben zu betroffenen Produkten, erste Bewertungen der Auswirkungen und Informationen zu geplanten oder bereits ergriffenen Gegenmaßnahmen. Später folgen außerdem Abschlussberichte. Betroffene Unternehmen müssen also nicht nur technisch reagieren, sondern auch dokumentieren, bewerten und fristgerecht kommunizieren können.
Warum Vorbereitung jetzt entscheidend ist
Was jetzt gilt, ist deshalb vor allem organisatorisch relevant. Betroffene Unternehmen brauchen klare Zuständigkeiten: Wer bewertet, ob eine Schwachstelle aktiv ausgenutzt wird? Wer entscheidet, ob ein Vorfall meldepflichtig ist? Wer gibt die Meldung frei? Und wer sammelt die Informationen für die 72-Stunden-Nachmeldung? Ohne vorbereitete Prozesse kann die 24-Stunden-Frist schnell kritisch werden.
Viele Unternehmen haben noch Nachholbedarf
Hinzu kommt: Viele Unternehmen sind offenbar noch nicht ausreichend vorbereitet. Laut einer Bitkom-Umfrage haben zwar viele Unternehmen bereits vom CRA gehört, aber nur ein deutlich kleinerer Teil kann die konkrete Bedeutung für das eigene Geschäft einschätzen. Genau darin liegt das Risiko. Die neuen Pflichten sind nicht nur ein Thema für Rechts- oder Compliance-Abteilungen, sondern betreffen Produktentwicklung, IT-Security, Support, Einkauf und Management.
Was Unternehmen jetzt tun sollten
Für Hersteller digitaler Produkte heißt das jetzt: Meldeprozesse müssen sofort belastbar sein. Schwachstellen müssen schnell erkannt, intern bewertet und über die richtigen Kanäle gemeldet werden. Für Anwenderunternehmen wird der CRA ebenfalls wichtiger, etwa bei der Auswahl von Software, Geräten oder vernetzten Systemen. Künftig sollte stärker geprüft werden, wie lange Anbieter Sicherheitsupdates liefern, wie transparent sie mit Schwachstellen umgehen und ob Cybersicherheit von Anfang an im Produkt berücksichtigt wurde.
Fazit: Der CRA wird praktisch relevant
Der Start der 24-Stunden-Meldepflicht ist mehr als ein formaler Stichtag. Er markiert den Übergang von der Vorbereitung in die praktische Umsetzung des Cyber Resilience Act. Unternehmen, die digitale Produkte herstellen oder einsetzen, sollten jetzt prüfen, ob Verantwortlichkeiten, Meldewege und Schwachstellenprozesse den neuen Anforderungen standhalten.
Wir unterstützen Sie gerne beim Aufbau einer nachhaltigen Cybersecurity-Strategie. Melden Sie sich gerne mit Ihrer unverbindlichen Anfrage.