
Unsere Erfahrung in Zahlen
So funktioniert Taktwächter
Kontrolle über kryptografische Zugänge
Wenn Zertifikate, Trust Anchors, SSH-Identitäten, Secrets, Transit-Schlüssel und ACME-Zertifikate getrennt gepflegt werden, entstehen Entscheidungen aus Listen, Tickets und Selbstauskünften. Für Ihr Unternehmen zählt die belastbare Antwort: Welches Material ist wofür im Einsatz, wie kritisch ist es, wer trägt Verantwortung, welche Frist gilt und welcher Nachweis liegt vor? Ohne diesen Zusammenhang werden Routinen zu Risiken für Verfügbarkeit, Revision und die Stellung der Verantwortlichen.
Vom Einzelobjekt zum Lagebild
Verantwortung wird eindeutig
Ihre Teams führen Zweck, Kritikalität, Verantwortliche, Richtlinie, Frist und Zielsystem pro Material zusammen und diskutieren nicht mehr über unterschiedliche Listenstände.
Lebenszyklen werden belastbar
Betrieb und Fachbereiche entscheiden nach Evidenz, welche Nutzung beobachtet, aktiviert, geprüft, ausgemustert, widerrufen oder zurückgenommen werden muss.
Revision wird anschlussfähig
Administration und Revision sehen Freigaben, Nachweise und Verläufe so, dass fachliche Änderungen einer verantworteten Entscheidung zugeordnet bleiben.
Was aus Einzellisten verschwindet
- Die Suche nach Zweck, Kritikalität und Verantwortlichen über mehrere Ablagen hinweg.
- Fristen ohne Bezug zu Zielsystemen, Richtlinien und tatsächlicher Nutzung.
- Offene Entscheidungen, die erst bei Ablauf, Ausfall oder Prüfung sichtbar werden.
- Nachweise, die manuell zusammengetragen werden müssen, obwohl sie für Betrieb und Revision zusammengehören.
Für wen ist Taktwächter geeignet?
Geeignet ist Taktwächter für Unternehmen, die mehrere Familien kryptografischer und zugangsbezogener Materialien verantworten und deren Betrieb, Fachbereiche, Administration und Revision ein gemeinsames Lagebild brauchen. Lesende Verantwortliche klären Lebenszykluslage und Fristen. Betriebsteams bearbeiten Routineänderungen und fehlende Nachweise. Auditorinnen und Auditoren prüfen Lage und Audit-Evidenz. Administratorinnen und Administratoren verwalten Konten und kritische Fachänderungen. Die Eignung folgt der Verantwortung für Zertifikate, Secrets, SSH-Identitäten, Trust Anchors, Transit-Schlüssel oder ACME-Zertifikate.
Funktionen
Materialfamilien im gemeinsamen Modell
Ihr Unternehmen führt X.509-Zertifikate, Trust Anchors, SSH-Identitäten, statische und dynamische Secrets, Transit-Schlüssel und ACME-Zertifikate mit Zweck, Kritikalität, Verantwortlichen, Richtlinie und Frist zusammen.
Lebenszyklussteuerung mit Evidenz
Teams steuern jede Nutzung nach belastbaren Nachweisen; Beobachtung, Ausstellung, Verteilung, Aktivierung, Prüfung, Ausmusterung, Widerruf und Rücknahme bleiben als Verlauf nachvollziehbar.
Arbeitslisten für Entscheidungen
Betriebsteams bearbeiten gebündelte Punkte, bei denen eine Entscheidung oder ein Beleg fehlt, und verknüpfen jede Bearbeitung mit dem zugehörigen Nachweis.
Freigaben für kritische Änderungen
Kritische Änderungen werden erst wirksam, wenn der geregelte Freigabeweg abgeschlossen ist; abgelehnte, abgelaufene oder veränderte Anträge führen nicht zu einer Fachänderung.
Weitere Details für den Betrieb
- Gefundene Kandidaten werden mit Herkunft und Kontext eingeordnet: Zertifikate, Secret-Referenzen, Stores, Quellsystem-Metadaten und TLS-Endpunkte werden zu prüfbaren Fällen.
- Mehrfachbeobachtungen derselben Zertifikatsidentität laufen zusammen, damit Teams denselben Sachverhalt nicht mehrfach bearbeiten.
- Aggregierte Messwerte zeigen Zähler zu Materialien, Nutzungen, Lücken, Aufgaben und Läufen, ohne fachliche Einzelinhalte auszuwerten.
Aus der Praxis
„Das Wertvollste an der Zusammenarbeit ist nicht die reine Abarbeitung von Projekten. Es ist, als säße unser fester Ansprechpartner von mindsquare mit uns in einem Boot. Gute Absprachen, hohe Flexibilität und Erreichbarkeit: das macht diese Partnerschaft für uns aus.“
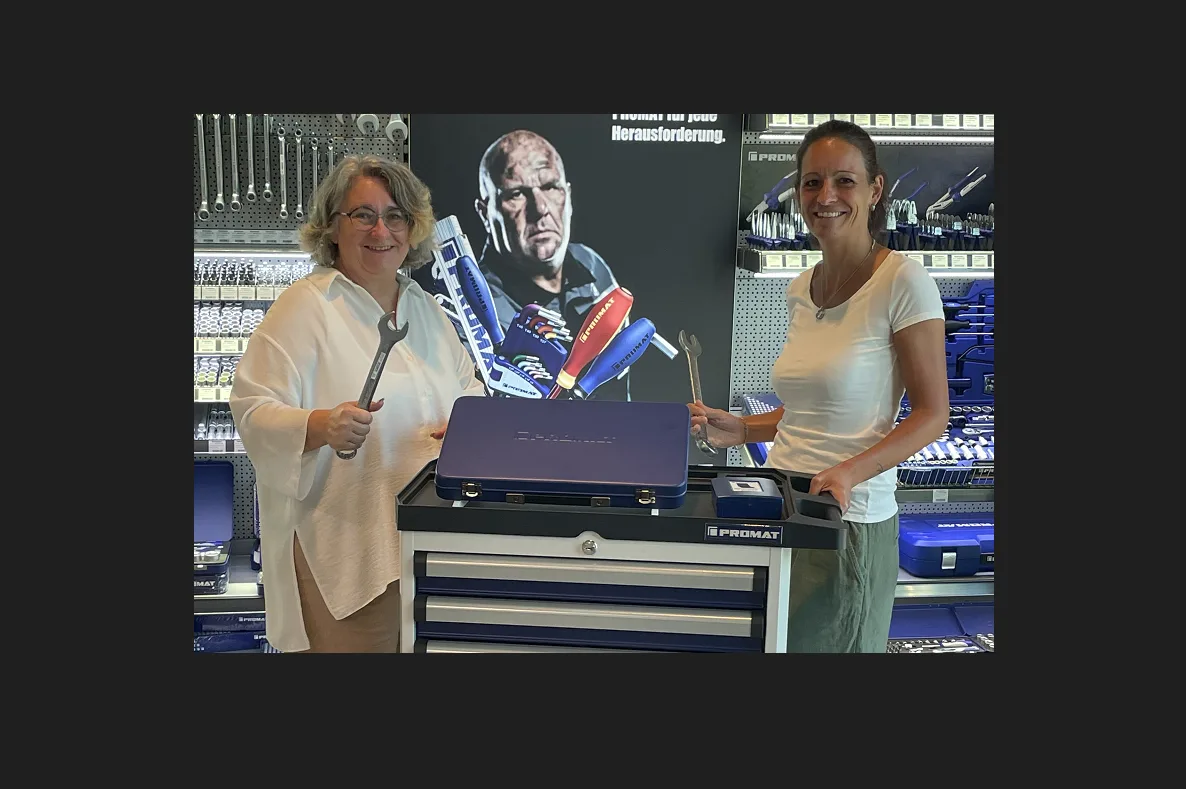 Heike Cassel und Silke BieberSalesforce-Administratorinnen, NORDWEST Handel AG
Sprechen wir über Ihre Lebenszyklen
Klären Sie, welche Materialien, Rollen und Nachweise in Ihrem Unternehmen zuerst zusammengeführt werden sollen.
FAQ
- Warum reicht ein Zertifikatsinventar allein nicht aus?
- Ein Inventar zeigt Materialien, aber nicht zwingend Zweck, Kritikalität, Verantwortliche, Richtlinie, Frist, Zielsystem, Lebenszyklusstand und Nachweis in einem Zusammenhang. Für belastbare Steuerung zählt dieser Zusammenhang über den gesamten Lebenszyklus.
- Welche Materialien gehören in den gemeinsamen Überblick?
- Der gemeinsame Überblick umfasst X.509-Zertifikate und Trust Anchors, SSH-Identitäten, statische und dynamische Secrets, Transit-Schlüssel sowie ACME-Zertifikate. Pro Material bleiben Zweck, Familie, Kritikalität, Verantwortliche, Richtlinie und Frist sichtbar.
- Wie arbeiten Betrieb, Administration und Revision zusammen?
- Lesende Verantwortliche prüfen Lebenszykluslage und Fristen. Betriebsteams führen Routineänderungen aus und ergänzen fehlende Nachweise. Auditorinnen und Auditoren lesen Lage und Audit-Evidenz. Administratorinnen und Administratoren verwalten Konten und kritische Änderungen.
- Wie werden kritische Änderungen abgesichert?
- Zwei unterschiedliche Administratorinnen oder Administratoren müssen denselben unveränderten Inhalt innerhalb von 15 Minuten freigeben. Ablehnung, Ablauf, Manipulation und Wiederholung ungültiger Anträge werden geschlossen abgewiesen; die eigentliche Änderung verbraucht einen freigegebenen Antrag genau einmal.
- Werden private Schlüssel oder Secret-Material zentral gespeichert?
- Private Schlüssel und Secret-Material werden nicht zentral gespeichert. Öffentliche Anfragen mit Klartext-Credentials, Tokens, privaten Schlüsseln, Lease-IDs, Secret-Hashes oder Material werden abgelehnt; Materialversionen enthalten nur freigegebene opake Referenzen.
- Wie unterscheidet sich die Demo von einer Simulation?
- Die dokumentierte Demo arbeitet mit echten verbundenen Diensten für PKI, KV, Database, SSH und Transit und zeigt reale Lebenszyklusfristen. Die frühere reine UI-Demo ist als Simulation abgegrenzt und nutzt keine echte CA, keine verbundenen Dienste und keine Zielsysteme.
- Was bleibt für Prüfung und Revision nachvollziehbar?
- Nachvollziehbar bleiben Lebenszykluslage, Nachweise, Audit-Evidenz, Freigaben, Ablehnungen und abgelaufene kritische Anträge. Beobachtung, Ausstellung, Verteilung, Aktivierung, Prüfung, Ausmusterung, Widerruf und Rücknahme bleiben als Verlauf dokumentiert.
Sie haben Interesse an diesem Angebot?
Kontaktieren Sie uns noch heute um Ihren konkreten Use Case zu besprechen. Einer unserer Experten wird sich zeitnah bei Ihnen melden.